Webs manipuladas infectan iPhone y Android con fallos ya corregidos
El 4 de noviembre de 2026, la firma Sekoia atribuyó con confianza moderada a alta al grupo ruso APT29 una campaña que infecta iPhone y móviles Android que visitan webs manipuladas. Los fallos que usa ya tenían parche.
Edición y revisión: Cristian Moriche Publicada el
Texto elaborado con ayuda de inteligencia artificial a partir de las fuentes citadas. Política editorial
Qué ha pasado
Sekoia, una empresa de ciberseguridad, publicó el 4 de noviembre de 2026 un informe sobre una campaña que infecta iPhone y móviles Android cuando visitan ciertas webs. Su equipo la descubrió a mediados de octubre de 2026 y la atribuye con confianza «moderada a alta» a APT29, también conocido como Midnight Blizzard o Cozy Bear, un grupo que se vincula con el servicio de inteligencia exterior ruso (SVR). Es una atribución de Sekoia, no una conclusión de ningún gobierno.
Los ataques usan fallos n-day: vulnerabilidades ya conocidas y corregidas por el fabricante, a diferencia de un zero-day, que se explota antes de que exista parche. BleepingComputer lo llama ataque «zero-click»: el usuario no descarga ni instala nada. En rigor, hay que entrar en la web, pero nada más.
Cómo funciona
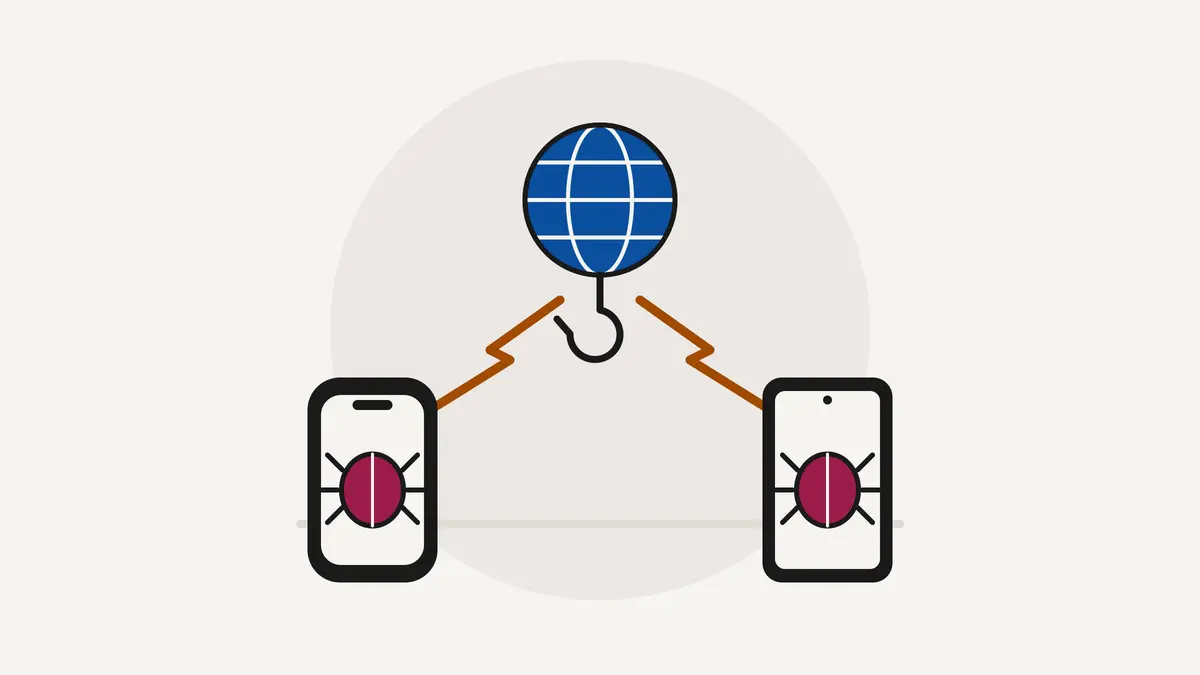
Es un ataque de «abrevadero» (watering hole): en lugar de ir a por la víctima, los atacantes infectan webs que esta visita. Sekoia describe tres vías:
- Webs legítimas comprometidas. Un script malicioso añadido a páginas de una gasista ucraniana, una asociación estadounidense de la industria química y una web de ámbito militar búlgara.
- Dominios gemelos. Copias que reenvían el contenido de la web real e insertan código dañino. Imitaron la web de America250, la iniciativa del 250.º aniversario de Estados Unidos, y la del hotel Raffles London at The OWO.
- La cadena de suministro. Entre el 27 de agosto y el 3 de septiembre de 2026 alteraron el rastreador de Plerdy, un servicio ucraniano de analítica y SEO que cargan miles de webs, la mayoría ucranianas.
El primer script recoge datos del móvil y del navegador, y el servidor devuelve el ataque que corresponde. Según Sekoia, hay tres cadenas.
Qué roba cada una
- iOS 16.7: usa CVE-2025-43529 y CVE-2024-27834 para robar cookies de Safari y de apps. Con ellas, advierte Sekoia, el atacante podría reutilizar sesiones abiertas, como las del correo web.
- iOS 18.5: encadena cinco fallos con el kit DarkSword: CVE-2025-43520, CVE-2025-43510, CVE-2025-14174, CVE-2026-20700 y CVE-2025-43529. Extrae mensajes, bases de datos de WhatsApp y Telegram, el llavero de iOS (donde se guardan contraseñas y credenciales), ubicación, datos de Salud y fotos.
- Android con Chrome 139 a 145, salvo la 143: usa CVE-2026-3910 y CVE-2025-27038, un fallo del controlador gráfico Adreno. Roba cookies, contraseñas guardadas, historial y datos de redes Wi-Fi.
Ninguna cadena instala nada permanente: según BleepingComputer, un reinicio frena la actividad hasta que el usuario vuelva a visitar una web comprometida.
A quién afecta
Sekoia centra las víctimas en Ucrania y cita también webs de Estados Unidos, República Checa y Bulgaria, además de una clínica médica australiana. Los investigadores sospechan que la copia del hotel podía buscar delegaciones diplomáticas. Las fuentes no dan el número de móviles infectados ni mencionan casos en España o Latinoamérica: no encontrado.
Cómo protegerte
- Instala la última actualización de iOS disponible para tu iPhone. BleepingComputer indica que las correcciones llegaron también a versiones antiguas de iOS.
- En Android, actualiza Chrome y el parche de seguridad del sistema desde Ajustes. Apple y Google han corregido todos los fallos usados, y Sekoia sostiene que quien tiene el sistema operativo al día está a salvo de estos ataques.
- Si crees haber visitado una web comprometida con un móvil sin actualizar, cierra sesiones y cambia contraseñas como precaución (consejo nuestro, no de las fuentes), sobre todo las del correo.
Por qué importa
El mensaje es incómodo: el riesgo está en lo que no se actualiza, no en un fallo nuevo. Sekoia advierte de que los paquetes de exploits n-day, ya hechos y listos para usar, abaratan y simplifican los ataques avanzados a móviles, y espera que los grupos estatales los reutilicen más. Los exploits recuerdan a los de empresas de vigilancia comercial y, según cuenta Sekoia, Google TAG dice que no está claro cómo los consiguió APT29.
Eso afecta sobre todo a los teléfonos que ya no reciben parches. En nuestro tema de móviles lo vimos con el SMS invisible que corta llamadas, cuya corrección, según el investigador, no llegará a Android 12 y 13. Más sobre estas amenazas, en ciberseguridad.
Qué falta por saber
- Cuántos dispositivos se infectaron y a quién se buscaba: no encontrado.
- Cómo consiguió APT29 los exploits: Google TAG dice que no está claro, según Sekoia.
- Si hay víctimas en España o Latinoamérica: las fuentes no lo dicen.
- Si otros grupos usan las mismas cadenas: BleepingComputer recuerda que el kit DarkSword lo usan varios grupos desde al menos noviembre de 2025.
Fuentes
- Sekoia TDR: Poisoned Source, APT29 watering holes target mobile devices with n-day exploits sekoia.com Fuente primaria
- BleepingComputer: Hackers use n-day exploits in zero-click attacks on iOS, Android devices bleepingcomputer.com Medio
- Help Net Security: Russian hackers target iOS and Android users with n-day exploits helpnetsecurity.com Medio
Temas:
¿Te interesa Megahercio? Añádelo como fuente preferida en Google para ver antes sus noticias.