Google desmantela una botnet de 1,3 millones de cajas de TV Android infectadas de fábrica
El 2 de noviembre de 2026, Google anunció que, junto con otras empresas y la policía japonesa, ha desmantelado XCPE, una puerta trasera que enroló a más de 1,3 millones de cajas de TV con Android. Según Google, el fabricante la instaló de fábrica.
Edición y revisión: Cristian Moriche Publicada el
Texto elaborado con ayuda de inteligencia artificial a partir de las fuentes citadas. Política editorial
Qué ha pasado
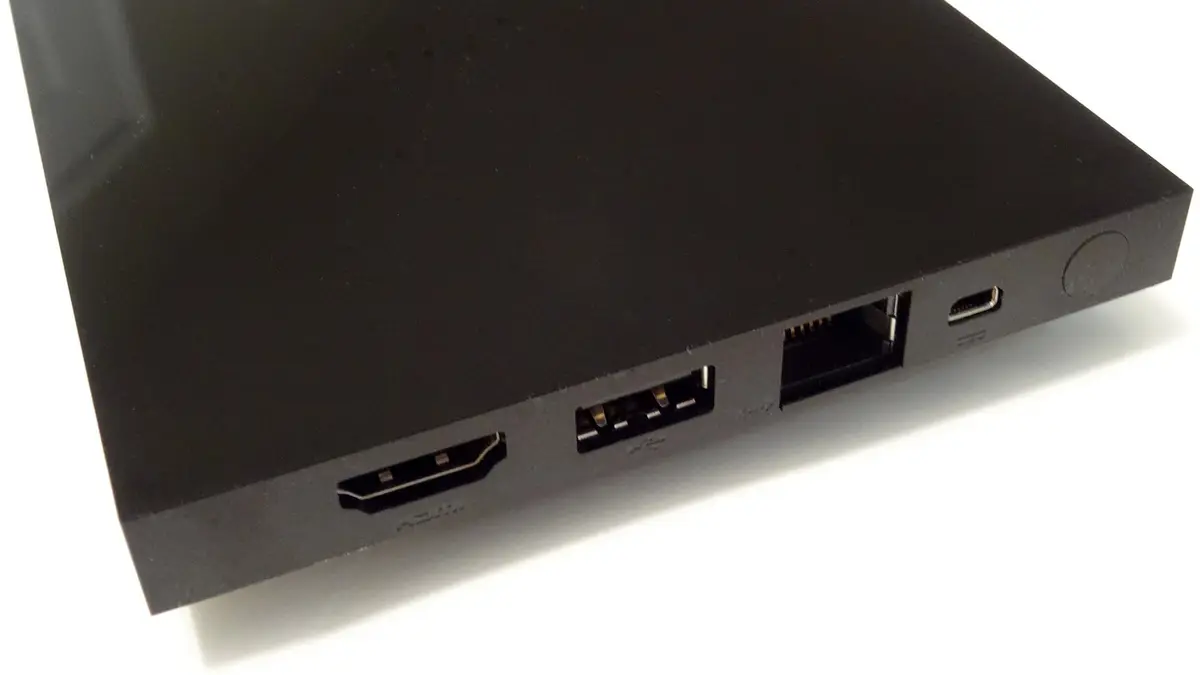
Google anunció el 2 de noviembre de 2026 que, con otras empresas de seguridad, ha desmantelado XCPE, una puerta trasera (un acceso oculto para controlar un aparato a distancia) que convirtió en botnet, una red de dispositivos infectados que maneja un mismo operador, a más de 1,3 millones de cajas de TV con Android. Según su grupo de inteligencia de amenazas (GTIG), la operación fue la semana anterior al anuncio.
Google atribuye «con alta confianza» la red a Videostrong Technology Co., un fabricante de dispositivos Android de Shenzhen (China), y dice que la desarrolló y la operó con ánimo de lucro, no por un descuido ni un empleado aislado. Colaboraron la Agencia Nacional de Policía de Japón y las empresas Lumen, HUMAN Security, Plume, Synthient y TrendAI. Las fuentes no mencionan detenciones y Videostrong no respondió de inmediato a The Register.
Cómo funcionaba
Según Google, el malware venía de serie, integrado en el firmware (el software interno) de muchos modelos y marcas durante varios años. Videostrong aprovechó un hueco en las pruebas de seguridad que Google exige a los fabricantes: cargaba el código malicioso después del primer arranque.
El componente principal, x.cpe, tiene privilegios de sistema y, si se desinstala, se reinstala al reiniciar desde una partición del aparato, /oem/. Permitía instalar aplicaciones en silencio, ejecutar comandos y capturar pantallas, y desactivaba Google Play Protect, el análisis de aplicaciones de Android.
El negocio era vender acceso a afiliados, que cargaban módulos de fraude publicitario, proxies residenciales y más malware. Un proxy residencial alquila direcciones de internet de hogares reales para que quien paga oculte su identidad o su ubicación. Según Krebs, generan tráfico no deseado, a menudo malicioso, como el robo de cuentas.
A cuántos afecta
La cifra conjunta es «más de 1,3 millones». TrendAI midió 1.472.554 dispositivos de 206 modelos en más de 170 países (The Register habla de más de 200) y explica que cada socio midió en momentos distintos. Entre los países con más equipos estaban Malasia, Brasil, Irak, México y Taiwán; España no aparece en ese desglose.
Google estima que tumbar los dominios de los afiliados corta el acceso a al menos 10 millones de dispositivos comprometidos más, porque tienen otros canales de distribución. El fundador de Synthient, Ben Brundage, dijo a Krebs que 1,3 millones es una cifra «muy conservadora».
Además de cajas de TV, hay equipos de telesalud, máquinas de karaoke y cartelería digital. Google no publica una lista de marcas afectadas. Según Krebs, Synthient concluye que una caja MECOOL, de la china Skyworth Technology, llevaba el malware; BleepingComputer precisa que era un KM9PRO Max. Synthient publicó una lista de modelos afectados.
Qué ha hecho Google
Ha emprendido acciones legales para tumbar los dominios y servidores de Videostrong y los de más de una docena de familias de malware cargadas como módulos. Ha cortado relaciones con Videostrong y le ha vetado, también a sus futuras filiales, fabricar y vender dispositivos Android certificados.
Qué puedes hacer si tienes una caja de TV Android barata
Ninguna medida garantiza que una caja esté limpia.
- Comprueba si el fabricante figura en la lista de socios que recomienda Google, aunque no basta: Videostrong era uno de ellos, según The Verge. La ayuda de Google sobre certificación indica abrir Play Store, tocar el icono de perfil, Ajustes y Acerca de, pero no da pasos para Android TV.
- Mira Play Protect (Android 11 o superior: Play Store, Menú, Play Protect, Ajustes). Como la puerta trasera lo apaga, verlo desactivado sin haberlo tocado es una señal de alerta; verlo activo no descarta la infección, porque según TrendAI nada en pantalla la delata.
- Si tu modelo está en la lista de Synthient (que avisa de que el modelo por sí solo no confirma la infección) o sospechas, TrendAI dice que el dueño no puede quitar el implante, porque es una aplicación de sistema firmada con la clave del fabricante. BleepingComputer apunta a instalar un firmware limpio o desconectar la caja de internet.
- Evita las aplicaciones que pagan por «compartir tu internet», revisa los permisos de VPN y proxies de terceros y compra a fabricantes reconocidos, aconseja Google. TrendAI añade evitar las cajas sin marca o sin certificar.
Por qué importa
Aquí el usuario no instala nada raro: según Google, el fabricante metió el malware a propósito. Eso debilita el consejo de «no instales aplicaciones sospechosas», porque la caja funciona con normalidad. Su conexión, en cambio, se alquila a desconocidos sin permiso. TrendAI recuerda que el tráfico desde una dirección de hogar pasa los filtros de reputación en los que confían bancos y tiendas, y que, según HUMAN, compradores de un proxy de la red relacionada BadBox lo usaron para robar cuentas, aunque no vio compradores concretos de esta flota.
Es el mismo ecosistema que BadBox 2.0, que infectó a más de 10 millones de dispositivos antes de que HUMAN, Google y TrendAI lo interrumpieran en marzo de 2025, según The Register. En ciberseguridad hay otros casos de software alterado antes de llegar al usuario, como la extensión manipulada de Claude Code, y de Android, el SMS invisible que corta llamadas.
Qué falta por saber
- Cuántas cajas siguen infectadas: la infraestructura está cortada, pero el implante sigue en cada caja, y TrendAI recuerda que estos operadores ya han reconstruido su red antes.
- Qué modelos afectados se vendieron en España y Latinoamérica: las fuentes no lo detallan.
Fuentes
- Google Threat Intelligence Group: Shutting the Door on the XCPE Botnet cloud.google.com Fuente primaria
- TrendAI Research: Helps Disrupt Botnet of More Than 1.3 Million Pre-Infected Set-Top Boxes trendaisecurity.com Fuente primaria
- Ayuda de Google: comprobar y arreglar el estado de la certificación Play Protect support.google.com Fuente primaria
- Ayuda de Android TV: protege tu TV de aplicaciones dañinas con Google Play Protect support.google.com Fuente primaria
- Synthient (GitHub): lista de modelos afectados por el malware de Videostrong github.com Fuente primaria
- Krebs on Security: Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies krebsonsecurity.com Medio
- The Register: Cops bust botnet of 1.3M infected Android TV boxes theregister.com Medio
- BleepingComputer: Google disrupts million-device XCPE Android malware botnet, bans TV box maker bleepingcomputer.com Medio
- The Verge: One of Google's Android partners turned 1.3 million set-top boxes into a botnet theverge.com Medio
Temas:
¿Te interesa Megahercio? Añádelo como fuente preferida en Google para ver antes sus noticias.